

Trading
Esplora una vasta gamma di mercati con prezzi competitivi, elevata liquidità e strumenti di trading avanzati.
Scopri di più 
Piattaforma
Fai trading senza problemi con la potente piattaforma di TMGM, fatta apposta per essere veloce, precisa e per darti un'esperienza di trading fantastica.
Scopri di più Piattaforma di trading
Strumenti di trading
Academy
Impara le basi del trading con le risorse per principianti, tra cui guide, webinar e approfondimenti sul mercato.
Scopri di più Notizie e analisi
Ricevi aggiornamenti sul mercato in tempo reale e analisi di esperti per cogliere le opportunità di trading
Scopri di più Notizie e analisi
Chi siamo
Scopri cosa rende TMGM speciale: la nostra presenza globale, la nostra forza normativa e il nostro impegno per l'innovazione nel trading.
Scopri di più Perché scegliere TMGM
Sponsorizzazioni
Le stime continuano a scendere: perché il conto alla rovescia quantistico di Bitcoin sta accelerando
La minaccia che l’intelligenza artificiale (IA) e il calcolo quantistico rappresentano per Bitcoin (BTC) e per le criptovalute in generale non riguarda più se l’hardware raggiungerà le capacità necessarie, ma quando.
I progressi nella ricerca assistita dall’IA aggiungono una nuova dimensione alla minaccia del calcolo quantistico, sebbene nessuna delle due tecnologie sia attualmente in grado, da sola, di violare la crittografia di Bitcoin.
Tuttavia, l’IA e il calcolo quantistico stanno colmando questo divario molto più rapidamente di quanto chiunque avesse previsto prima del 2026.
Per oltre un decennio, la blockchain è stata un registro matematicamente inviolabile, che non richiedeva fiducia in terze parti. La sicurezza di Bitcoin si è sempre fondata su un problema talmente complesso che nessun computer classico mai costruito era in grado di risolverlo.
Questo problema matematico è il problema del logaritmo discreto su curve ellittiche (ECDLP-256), che separa la chiave pubblica di un portafoglio di criptovalute dalla sua chiave privata.
Va precisato che, nonostante i progressi dell’IA negli ultimi cinque anni minaccino di compromettere la sicurezza alla base di Bitcoin, questo annoso problema matematico resta computazionalmente irrisolvibile per i computer classici. La domanda scomoda, però, è: ancora per quanto?
6 milioni di Bitcoin: il numero che definisce la posta in gioco
Quantum Alliance, una coalizione di nove membri nata nell’ottobre 2026, stima che circa 6,4 milioni di Bitcoin, pari al 32,2% dell’intera offerta circolante, siano custoditi in portafogli le cui chiavi pubbliche sono già esposte e visibili sulla blockchain. Secondo le autorità europee di vigilanza (ESAs), questa cifra, che comprende gli 1,1 milioni di BTC di Satoshi Nakamoto, è ancora più elevata e raggiunge i 6,9 milioni di BTC.
Non si tratta di cifre teoriche: agli attuali prezzi di mercato, vicini a 82.000 dollari per Bitcoin, il loro valore supera i 566 miliardi di dollari, eppure rimangono strutturalmente vulnerabili.
A settembre, istituzioni facenti capo alle ESAs hanno pubblicato un rapporto sulla minaccia del calcolo quantistico per la crittografia, affermando che potrebbe compromettere alcune reti crittografiche attualmente utilizzate per proteggere transazioni, blockchain, database e comunicazioni prima ancora di diventare commercialmente sostenibile. Secondo un articolo di CoinDesk, il rapporto non indicava esplicitamente quando il calcolo quantistico potrebbe diventare commercialmente sostenibile.
La minaccia quantistica: cosa c’è da sapere
Il rischio quantistico per Bitcoin e le criptovalute deriva dall’architettura crittografica originaria, in cui i portafogli che utilizzavano output pay-to-public-key (P2PK), il formato predefinito di Bitcoin agli esordi, rendevano pubbliche le proprie chiavi direttamente sulla blockchain a ogni transazione. Lo stesso vale per i portafogli che riutilizzavano gli indirizzi. Una volta visibili, queste chiavi pubbliche diventano un bersaglio. Tra i fondi esposti figurano gli 1,1 milioni di BTC attribuiti a Satoshi Nakamoto, che restano inattivi negli indirizzi P2PK originari, senza movimenti da oltre 15 anni.
Va ribadito che i Bitcoin negli indirizzi P2PK non corrono un rischio immediato, poiché nessun computer attuale è in grado di risolvere il problema matematico ECDLP-256. La minaccia resta futura: il dibattito verte su quanto sia lontana e sulla possibilità che qualcuno acceleri la riduzione di questo intervallo temporale.
Tuttavia, un computer quantistico che eseguisse l’algoritmo di Shor potrebbe risolvere l’ECDLP-256 a una velocità esponenzialmente superiore rispetto a qualsiasi macchina classica.
A marzo, Google ha anticipato significativamente la scadenza entro cui prepararsi al Q-Day, il momento in cui i computer quantistici attuali potrebbero risolvere il problema ECDLP-256 e violare gli algoritmi di crittografia a chiave pubblica. Google ha dichiarato di puntare al 2029 come termine entro cui prepararsi a questo evento, esortando il resto del mondo a seguirne l’esempio e a iniziare a implementare algoritmi di crittografia post-quantistica (PQC) per affiancare o sostituire le curve ellittiche e RSA.
Heather Adkins, vicepresidente dell’ingegneria della sicurezza di Google, e Sophie Schmieg, ingegnera crittografica senior, hanno dichiarato nel post: «In quanto pionieri sia nel campo quantistico sia nella PQC, abbiamo la responsabilità di dare l’esempio e condividere una tabella di marcia ambiziosa. Così facendo, speriamo di offrire la chiarezza e il senso di urgenza necessari per accelerare le transizioni digitali non solo per Google, ma per l’intero settore».
Per inquadrare la questione, Google ha sostenuto che violare l’ECDLP-256 richiede attualmente meno di 500.000 qubit fisici, una stima ridotta di un fattore 20. Detto questo, Willow, il chip più avanzato di Google, contiene 105 qubit.
Non si tratta soltanto di Google: altre organizzazioni, tra cui Oratomic, una startup legata al Caltech, avevano previsto già nei primi mesi del 2026 che il Q-Day potesse arrivare prima di quanto atteso in precedenza.
Richard Carback, direttore tecnologico di Postquant Labs e membro fondatore della Quantum Alliance, considera il 2028 una data decisamente plausibile per l’arrivo di un computer quantistico rilevante sul piano crittografico. Bryn Bennett, responsabile dei rischi di The Vault, non indica invece una data precisa, ma inquadra la questione in termini operativi anziché teorici.
«Nessuno conosce la data, ma le stime continuano ad anticiparla e il rischio è tale da consentirci già di pianificare una risposta», ha dichiarato Bennett a ottobre, durante il lancio della Quantum Alliance, aggiungendo: «Per i depositari, la domanda non è se la data sarà il 2028 o il 2035, ma se saranno in grado di migrare in tempo qualora arrivasse in anticipo».
L’IA accelera l’avvicinamento al Q-Day
È qui che entra in gioco l’IA, cambiando radicalmente lo scenario e le prospettive del calcolo quantistico. Fino a poco tempo fa, l’opinione prevalente era che lo sviluppo dell’hardware quantistico costituisse un ostacolo vincolante, poiché aumentare il numero di qubit richiede tempo, capitali e lavoro ingegneristico.
Sebbene questa sfida non sia scomparsa, l’IA ha introdotto una nuova dimensione nello scenario delle minacce, riducendo il costo algoritmico degli attacchi a prescindere dai progressi dell’hardware quantistico.
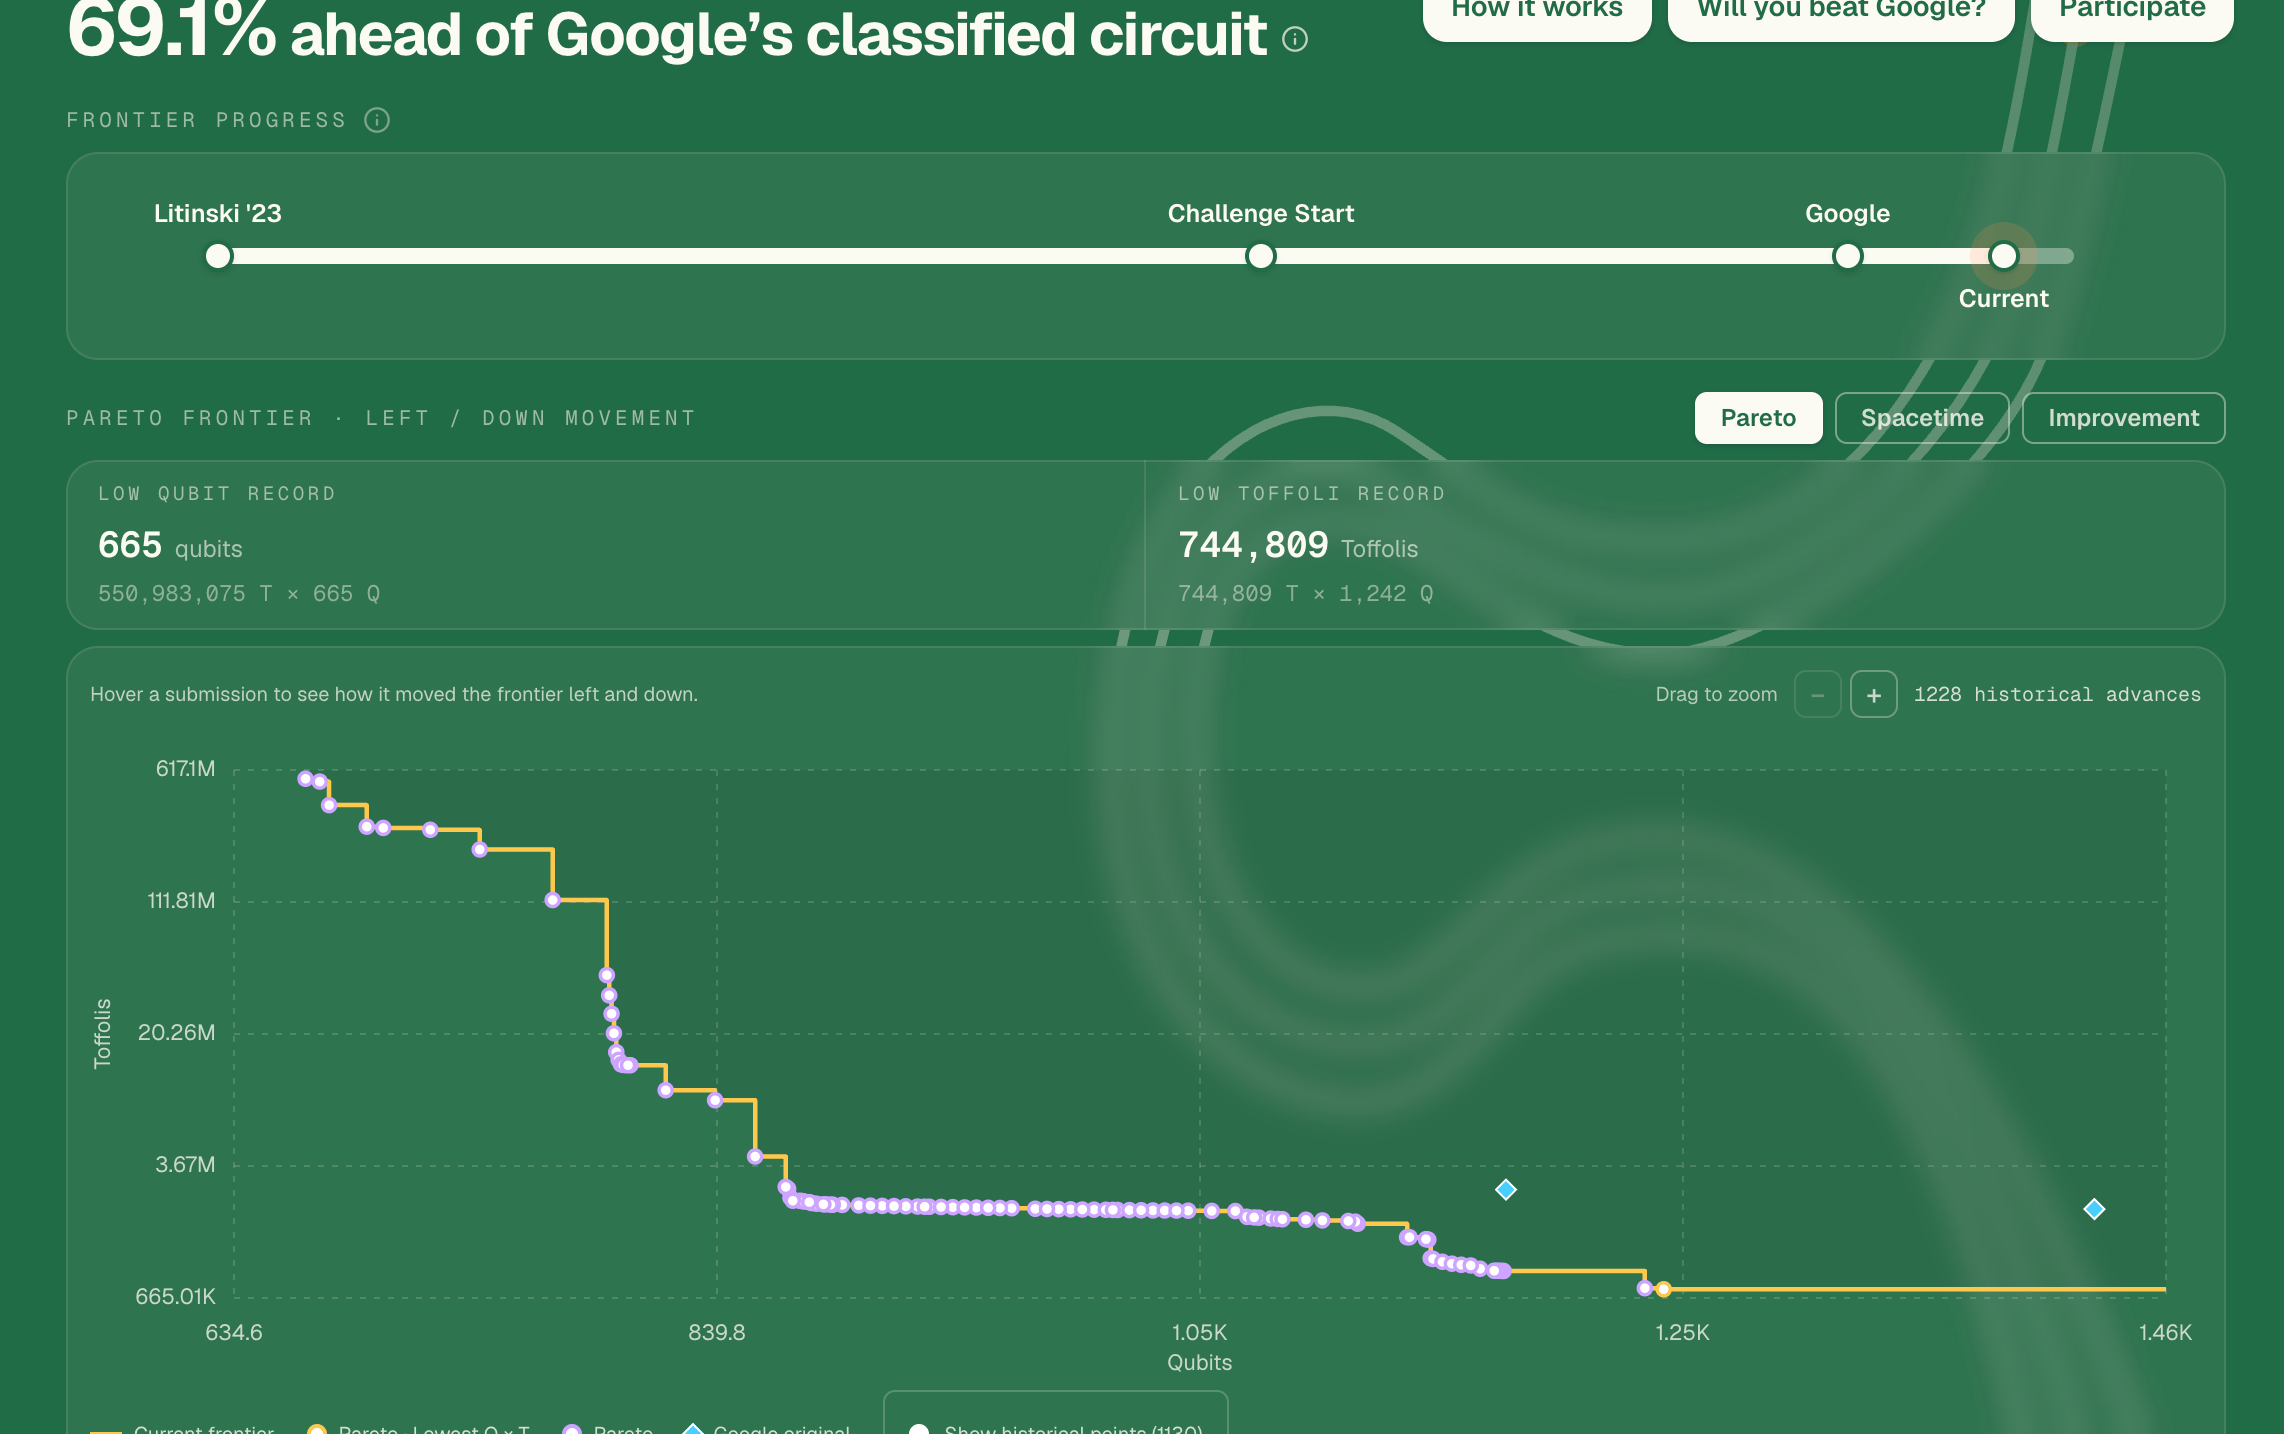
A marzo, Eigen Labs ha presentato ECDSA.fail, una piattaforma che sfida i ricercatori a sviluppare il circuito quantistico più efficiente sul piano computazionale capace di violare la crittografia che protegge Bitcoin ed Ethereum. Nelle prime otto settimane, la piattaforma ha attirato oltre 100 partecipanti, che hanno lavorato fianco a fianco con agenti di IA per la programmazione, tra cui GPT 5.6 di OpenAI e Claude Opus 5 di Anthropic. Insieme, i ricercatori hanno presentato oltre 400 progetti di circuiti, riducendo il costo spazio-temporale di circa l’86%, da un valore di riferimento di 10,75 miliardi di Toffoli-qubit a 1,496 miliardi.
«Al di là dei circuiti ottenuti, ECDSA.Fail offre un caso di studio di Open Autoresearch: un processo di ricerca subordinato a un verificatore, nel quale partecipanti umani e agenti di IA generano, implementano, testano e condividono in modo iterativo proposte di miglioramento rispetto a un obiettivo comune misurabile», hanno dichiarato i ricercatori.
Oltre a ECDSA.fail di Eigen Labs, altre organizzazioni e comunità open source stanno accelerando la corsa verso il Q-Day, tra cui Double AI, il cui sistema di IA autonomo WarpSpeed ha prodotto un circuito 2,5 volte più efficiente in termini spazio-temporali rispetto al progetto originale di Google.
Il ruolo dell’IA nella minaccia del calcolo quantistico per Bitcoin non riguarda l’hardware e, al momento, non consente di violare la crittografia. Potrebbe invece abbassare la soglia dei requisiti hardware necessari per portare a termine un attacco.
L’IA e il calcolo quantistico non procedono su binari paralleli: sono minacce che si amplificano a vicenda e corrono verso la convergenza.
Una crisi senza consenso
Gli attori dell’ecosistema blockchain stanno già esplorando strategie per mitigare i rischi del calcolo quantistico, tra cui il Pay-to-Public-Key-Hash (P2PKH) di Bitcoin. Questa tecnologia nasconde la chiave pubblica del destinatario dietro un hash, offrendo così una protezione parziale, secondo Fireblocks.
Nel lungo periodo, il problema dell’ECDSA deve essere risolto per migliorare la sicurezza crittografica. Sono attualmente in discussione diverse proposte di soft fork.
Ciò detto, la migrazione alla crittografia post-quantistica resta lenta a causa dell’incertezza sulle tempistiche del Q-Day. I dibattiti si concentrano sugli algoritmi da adottare, sulla governance e sulle difficoltà di aggiornamento delle reti decentralizzate.
Il successo della migrazione per far fronte alla minaccia quantistica dipende dalla sostituzione delle firme digitali alla base di ogni transazione Bitcoin. Per riuscirci, serve un ampio consenso tra sviluppatori, miner, fornitori di portafogli, exchange e milioni di utenti su un nuovo standard crittografico, su una tabella di marcia coordinata per la migrazione e su una strategia per gestire le monete inattive.
Nonostante le difficoltà, gli esperti ritengono che la migrazione sia fattibile e possa essere completata prima che la minaccia del calcolo quantistico per Bitcoin e altri protocolli blockchain si concretizzi. In un recente video su YouTube, Bitcoin.com ha affermato che il settore può prevedere l’introduzione del supporto nativo alle firme post-quantistiche, la sostituzione o il rafforzamento delle primitive crittografiche indebolite oppure il potenziamento dei meccanismi di consenso.
Punti chiave: cosa c’è da sapere
Prima di ridurre il dibattito a una scelta binaria, pensando che i propri Bitcoin siano del tutto al sicuro oppure già compromessi, è bene fermarsi a riflettere. Entrambe le posizioni estreme sono fuorvianti e comportano rischi. La realtà si trova in una zona intermedia ricca di sfumature e spesso scomoda.
I vostri Bitcoin non vengono rubati in questo momento, ma il tempo in cui ci si può permettere di abbassare la guardia si sta riducendo. La minaccia dell’IA e del calcolo quantistico è reale, credibile e ben documentata, ma non si sta concretizzando oggi, poiché nessun computer esistente è in grado di violare la crittografia a curve ellittiche. Tuttavia, la distanza dal Q-Day si sta riducendo più rapidamente di quanto chiunque avesse previsto prima del 2026.
I 6,4 milioni di Bitcoin a rischio rappresentano tuttora una vulnerabilità strutturale, non un bug del software. Le chiavi pubbliche dei portafogli sono esposte e permanentemente visibili sulla blockchain. Sono questi i dati di cui avrebbe bisogno un aggressore dotato di capacità quantistiche, e l’unica soluzione è migrare verso un formato di indirizzo resistente agli attacchi quantistici. Questa migrazione dovrebbe avvenire prima del Q-Day.
L’IA e il calcolo quantistico non sono la stessa minaccia, ma, combinandosi, pongono lo stesso problema.
Per il Q-Day non esistono tempistiche precise né una data confermata, ma la maggior parte delle organizzazioni, tra cui Google, indica il periodo 2028-2031 come la finestra temporale ritenuta più probabile secondo il consenso prevalente.
Le soluzioni esistono, ma nessuna è completa.
La sfida più grande riguarda la governance e il consenso. È più complessa della minaccia tecnica, poiché richiede di riunire tutti gli attori di una rete globale decentralizzata affinché raggiungano un accordo, si coordinino e realizzino la migrazione.
I possessori di Bitcoin possono iniziare ad agire fin da ora evitando il riutilizzo degli indirizzi, che espone le chiavi pubbliche. Passate dagli output P2PK a P2PKH, P2WPKH o agli indirizzi Taproot
In sintesi: la minaccia quantistica è reale, ma presenta ancora più sfumature a causa dell’effetto amplificatore dell’IA e dell’esito ancora incerto.
Domande frequenti su Bitcoin, altcoin e stablecoin
Bitcoin è la più grande criptovaluta per capitalizzazione di mercato, una valuta virtuale progettata per fungere da moneta. Questa forma di pagamento non può essere controllata da una singola persona, un gruppo o un’entità, eliminando così la necessità dell’intervento di terze parti nelle transazioni finanziarie.
Le altcoin sono tutte le criptovalute diverse da Bitcoin, ma alcuni escludono anche Ethereum da questa categoria, perché è da queste due criptovalute che hanno origine i fork. Secondo questa interpretazione, Litecoin è la prima altcoin, nata da un fork del protocollo Bitcoin e, pertanto, una sua versione «migliorata».
Le stablecoin sono criptovalute progettate per mantenere un prezzo stabile, il cui valore è garantito da una riserva dell’attività che rappresentano. A tal fine, il valore di ciascuna stablecoin è ancorato a una materia prima o a uno strumento finanziario, come il dollaro statunitense (USD), mentre la sua offerta è regolata da un algoritmo o dalla domanda. L’obiettivo principale delle stablecoin è offrire un canale di ingresso e di uscita agli investitori che desiderano negoziare e investire in criptovalute. Le stablecoin consentono inoltre agli investitori di conservare valore, poiché le criptovalute, in generale, sono soggette a volatilità.
La dominance di Bitcoin è il rapporto tra la capitalizzazione di mercato di Bitcoin e la capitalizzazione complessiva di tutte le criptovalute. Offre un quadro chiaro dell’interesse degli investitori per Bitcoin. Una dominance elevata di BTC si registra tipicamente prima e durante una fase rialzista, quando gli investitori scelgono criptovalute relativamente stabili e ad alta capitalizzazione come Bitcoin. Un calo della dominance di BTC indica solitamente che gli investitori stanno spostando i propri capitali e/o profitti verso le altcoin alla ricerca di rendimenti più elevati, innescando di norma una forte accelerazione dei rialzi delle altcoin.
ARTICOLI POPOLARI
1Sterlina britannica: proseguono i rialzi mentre l’euro mette alla prova il supporto del canale - Societe Generale2L’euro arretra mentre il dollaro USA recupera terreno; pesano i timori sul debito francese3Gli spread obbligazionari francesi vicini al record della crisi del 2011: perché quota 1,1000 incombe sull’euro4Banca centrale europea: l’aumento dei rendimenti obbligazionari favorisce una pausa sui tassi a ottobre – ING5L’argento crolla del 5% ai minimi da tre mesi mentre si rafforzano le aspettative di un rialzo dei tassi della Fed6Banca d’Inghilterra: previsto un ulteriore rialzo dei tassi a novembre, con l’inflazione britannica che resta sostenuta – Danske Bank7Rand sudafricano: la disciplina di bilancio sostiene i titoli di Stato sudafricani (SAGB) – Societe Generale8Il dollaro canadese si stabilizza mentre la ripresa del dollaro USA limita ulteriori rialzi9Le stime continuano a scendere: perché il conto alla rovescia quantistico di Bitcoin sta accelerando
QUOTAZIONI IN DIRETTA


Inizia ora!
Registrati e accedi ai mercati globali in meno di 3 minuti

Contattaci









Contatti
Telefono: +61 2 8036 8388
Fax: +61 2 8036 8388
Email: support@tmgm.com



Le informazioni fornite su questo sito web hanno esclusivamente carattere generale e non costituiscono consulenza finanziaria personalizzata. Prima di agire sulla base di qualsiasi informazione presente su questo sito web, dovresti valutarne l'adeguatezza in relazione ai tuoi obiettivi, alla tua situazione finanziaria e alle tue esigenze. Investire in CFD e contratti FX con margine comporta rischi significativi e non è adatto a tutti gli investitori. Potresti perdere più del tuo deposito iniziale. Non possiedi, né hai, alcun interesse nell'attività sottostante. Ti raccomandiamo di richiedere una consulenza indipendente e di assicurarti di comprendere pienamente i rischi connessi prima di fare trading. È importante leggere e valutare il documento informativo prima di acquisire qualsiasi prodotto elencato sul sito web. Le informazioni e le pubblicità offerte su questo sito web non sono destinate all'uso da parte di persone in paesi o giurisdizioni in cui tale utilizzo sarebbe contrario alle leggi e ai regolamenti locali. I Prodotti e Servizi offerti su questo sito web non sono destinati ai residenti degli Stati Uniti, della Malesia e della Thailandia.
TMGM è autorizzata e regolamentata in diverse giurisdizioni.
Trademax Australia Limited, operante come TMGM, è regolamentata dalla Australian Securities and Investments Commission (ASIC), AFSL n. 436416 e si trova a Level 28, One International Tower, 100 Barangaroo Avenue, 2000 Sydney, NSW Australia.
Email: support@tmgm.com.au
Trademax Global Limited, operante come TMGM, è autorizzata e regolamentata dalla Vanuatu Financial Services Commission (VFSC), numero di registrazione 40356 e registrata a 1276, Kumul Highway, Port Vila, Vanuatu, Repubblica di Vanuatu.
Email: support@tmgm.com
Trademax Global Markets (SE) Limited, operante con il nome TMGM, è autorizzata e regolamentata dalla Financial Services Authority (FSA) delle Seychelles, con numero di licenza SD224. La società è registrata presso l’Ufficio n. 13, Providence Estate ABIS Centre, Mahé, Seychelles.
Email: support@tmgm.com
Trademax Global Markets (International) Pty Ltd, operante come TMGM, è autorizzata e regolamentata dalla Financial Services Commission, Mauritius (FSC) con licenza n. GB22201012, e registrata al 33, Edith Cavell Street C/o IQ EQ Fund Services (Mauritius) Ltd Port Louis, 11324 Mauritius.
Email: support@tmgm.com
Copyright © TMGM. Tutti i diritti riservati