

Trading
Explore uma ampla variedade de mercados com preços competitivos, alta liquidez e ferramentas de trading avançadas.
Saiba Mais 
Plataforma
Negocie sem interrupções com a poderosa plataforma da TMGM, desenvolvida para proporcionar velocidade, precisão e uma experiência de trading superior.
Saiba Mais Plataforma de Trading
Ferramentas de Negociação
Academia
Aprenda os fundamentos do trading com recursos para iniciantes, incluindo guias, webinars e insights de mercado.
Saiba Mais Academia TMGM
Notícias e Análises
Receba atualizações de mercado em tempo real e análises de especialistas para se antecipar às oportunidades de trading
Saiba Mais Notícias e Análises
Sobre
Descubra o que torna a TMGM única: presença global, solidez regulatória e compromisso com a inovação em trading.
Saiba Mais Por Que Escolher a TMGM
Patrocínios
As estimativas continuam caindo: por que a contagem regressiva quântica do Bitcoin está se acelerando
A ameaça que a inteligência artificial (IA) e a computação quântica representam para o Bitcoin (BTC) e as criptomoedas em geral já não é uma questão de saber se o hardware alcançará a capacidade necessária, mas de quando isso acontecerá.
Os avanços na pesquisa assistida por IA estão acrescentando uma nova dimensão à ameaça da computação quântica, embora nenhuma das duas tecnologias consiga, atualmente, quebrar a criptografia do Bitcoin por conta própria.
No entanto, a IA e a computação quântica estão reduzindo essa distância em um ritmo mais rápido do que qualquer um havia previsto antes de 2026.
Por mais de uma década, a blockchain existiu como um livro-razão que dispensava a confiança entre as partes e era matematicamente inviolável. A segurança do Bitcoin permaneceu fundamentada em um problema tão complexo que nenhum computador clássico já construído era capaz de resolvê-lo.
Esse problema matemático é o Problema do Logaritmo Discreto em Curvas Elípticas (ECDLP-256), que separa a chave pública de uma carteira de criptomoedas de sua chave privada.
É preciso reconhecer que, apesar dos avanços da IA nos últimos cinco anos que ameaçam comprometer a base da segurança do Bitcoin, resolver esse antigo problema matemático continua sendo computacionalmente inviável para computadores clássicos. No entanto, a pergunta incômoda é: por quanto tempo?
6 milhões de bitcoins: o número que define o que está em jogo
Quantum Alliance, uma coalizão de nove membros lançada em outubro de 2026, estima que aproximadamente 6,4 milhões de bitcoins, 32,2% de toda a oferta em circulação, estejam em carteiras cujas chaves públicas já estão expostas e visíveis na blockchain. Esse número, que inclui 1,1 milhão de BTC de Satoshi Nakamoto, é ainda maior segundo as Autoridades Europeias de Supervisão (ESAs), chegando a 6,9 milhões de BTC.
Não são números teóricos: aos preços atuais de mercado, próximos de US$ 82.000 por bitcoin, eles representam mais de US$ 566 bilhões, mas continuam estruturalmente vulneráveis.
Instituições vinculadas às ESAs publicaram, em setembro, um relatório sobre a ameaça da computação quântica à criptografia, afirmando que ela poderia comprometer algumas redes criptográficas atualmente usadas para proteger transações, blockchains, bancos de dados e comunicações antes de se tornar comercialmente viável. O relatório não mencionou explicitamente quando a computação quântica poderia se tornar comercialmente viável, segundo uma reportagem da CoinDesk.
A ameaça quântica: o que você precisa saber
O risco quântico para o Bitcoin e as criptomoedas decorre da arquitetura inicial da criptografia, na qual carteiras que utilizam saídas do tipo pagamento para chave pública (pay-to-public-key, P2PK), o formato padrão do Bitcoin em seus primórdios, divulgam suas chaves públicas diretamente na blockchain a cada transação realizada. Isso também se aplica a carteiras que reutilizaram endereços. Uma vez visíveis, essas chaves públicas se tornam um alvo, incluindo as associadas aos 1,1 milhão de BTC atribuídos a Satoshi Nakamoto, que permanecem inativos nos endereços P2PK iniciais e sem movimentação há mais de 15 anos.
Vale reforçar que os bitcoins em endereços P2PK não correm risco imediato, pois nenhum computador atual consegue resolver o problema matemático ECDLP-256. A ameaça continua sendo futura, e o debate se concentra em quão distante está esse futuro e se alguém consegue acelerar sua chegada.
No entanto, um computador quântico executando o algoritmo de Shor poderia resolver o ECDLP-256 de forma exponencialmente mais rápida do que qualquer máquina clássica.
Em março, o Google encurtou significativamente seu prazo de preparação para o Q-Day, o momento em que os computadores quânticos atuais poderiam resolver o problema ECDLP-256 e quebrar algoritmos de criptografia de chave pública. O Google afirmou que tem 2029 como prazo para se preparar para esse evento, exortando o restante do mundo a seguir seu exemplo e começar a implementar algoritmos de criptografia pós-quântica (PQC) para complementar ou substituir curvas elípticas e RSA.
Heather Adkins, vice-presidente de engenharia de segurança do Google, e Sophie Schmieg, engenheira sênior de criptografia, disseram na publicação: “Como pioneiros tanto na computação quântica quanto na PQC, é nossa responsabilidade dar o exemplo e compartilhar um cronograma ambicioso. Com isso, esperamos proporcionar a clareza e o senso de urgência necessários para acelerar as transições digitais, não apenas no Google, mas também em todo o setor.”
Para contextualizar, o Google argumentou que quebrar o ECDLP-256 exige atualmente menos de 500.000 qubits físicos, um número que revisou para um patamar 20 vezes menor. Ainda assim, o Willow, chip mais avançado do Google, contém 105 qubits.
Não é apenas o Google: outras organizações, incluindo a Oratomic, startup ligada ao Caltech, previram, no início de 2026, que o Q-Day poderia chegar antes do esperado.
Richard Carback, diretor de tecnologia da Postquant Labs e membro fundador da Quantum Alliance, considera 2028 uma data bastante plausível para a chegada de um computador quântico relevante para a criptografia. Já Bryn Bennett, diretor de riscos da The Vault, não indica uma data específica, mas trata a questão em termos operacionais, e não teóricos.
“Ninguém sabe a data, mas as estimativas continuam sendo antecipadas, e esse é um risco para o qual já podemos nos planejar”, disse Bennett em outubro, durante o lançamento da Quantum Alliance, acrescentando: “Para os custodiantes, a questão não é se a data será 2028 ou 2035, mas se conseguirão migrar a tempo caso ela chegue antes.”
IA antecipa a chegada do Q-Day
É aqui que a IA entra na equação, e o cenário e as perspectivas da computação quântica mudam de escala. Até recentemente, o consenso era de que o desenvolvimento de hardware quântico constituía um entrave determinante, já que obter mais qubits exige tempo, capital e engenharia.
Embora esse desafio não tenha desaparecido, a IA introduziu uma nova dimensão no cenário de ameaças ao reduzir o custo algorítmico dos ataques, independentemente dos avanços no hardware quântico.
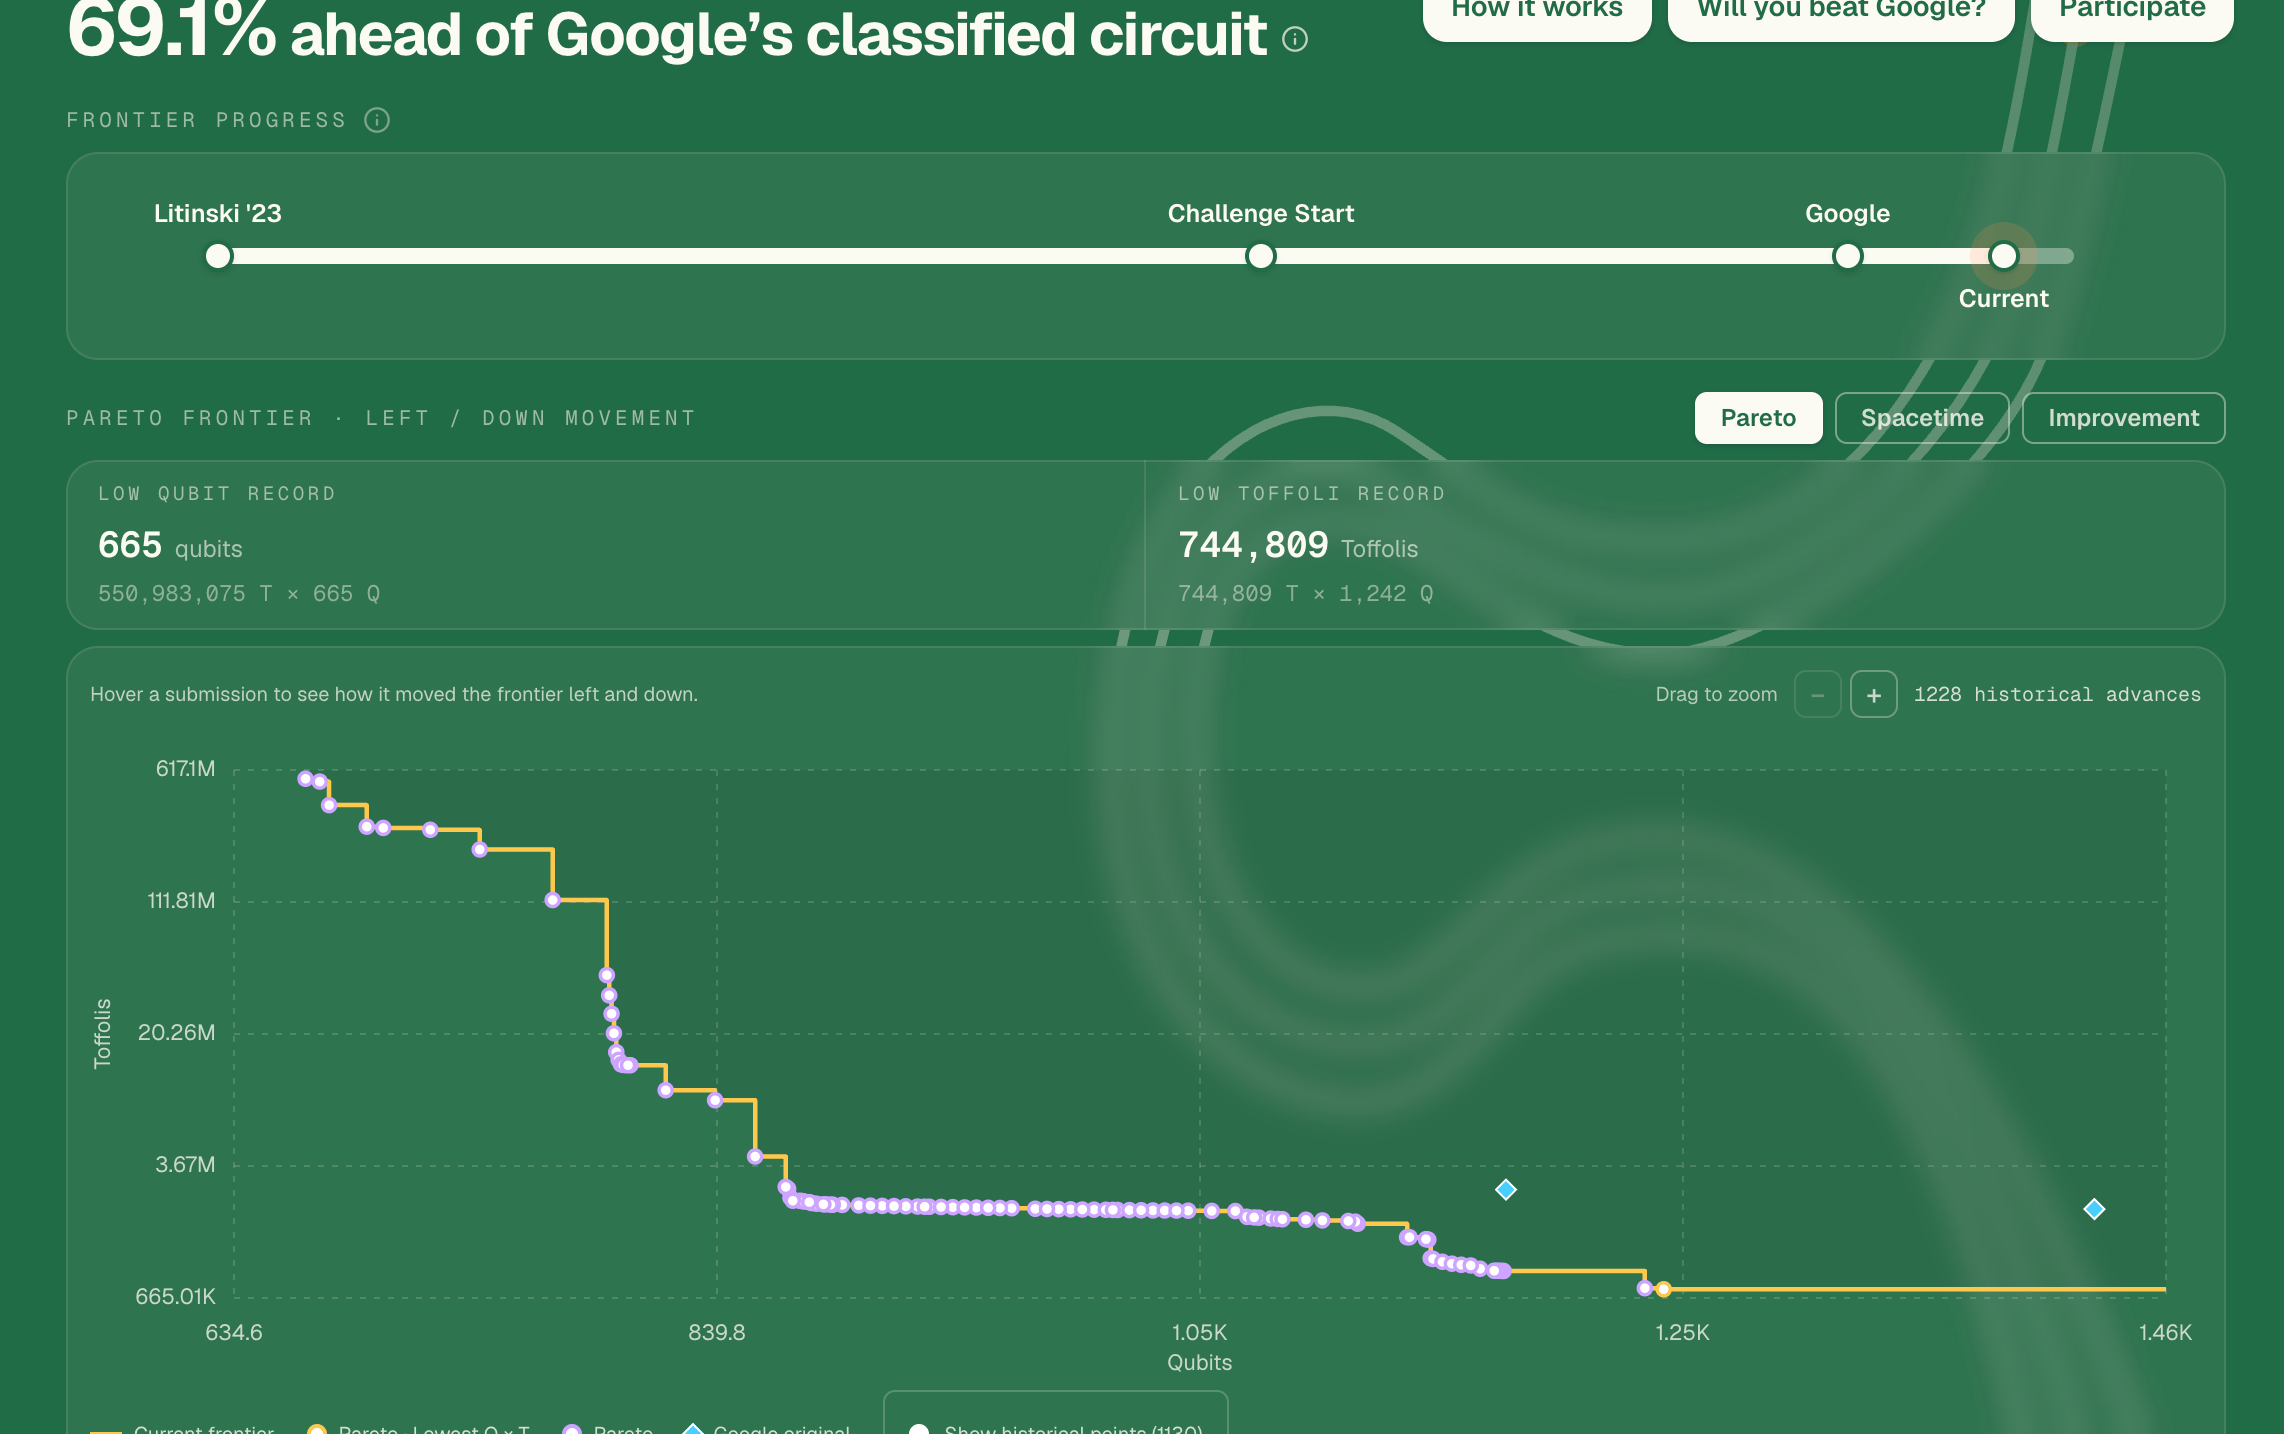
Em março, a Eigen Labs apresentou a ECDSA.fail, uma plataforma que desafia pesquisadores a desenvolver o circuito quântico computacionalmente mais eficiente capaz de quebrar a criptografia que protege o Bitcoin e o Ethereum. A plataforma atraiu mais de 100 participantes nas primeiras oito semanas, trabalhando lado a lado com agentes de IA para programação, incluindo o GPT 5.6 da OpenAI e o Claude Opus 5 da Anthropic. Juntos, os pesquisadores enviaram mais de 400 projetos de circuitos, reduzindo o custo de espaço-tempo em cerca de 86%, de uma referência inicial de 10,75 bilhões de Toffoli-qubits para 1,496 bilhão.
“Além dos circuitos resultantes, a ECDSA.Fail oferece um estudo de caso de pesquisa autônoma aberta (Open Autoresearch): um processo de pesquisa condicionado à validação por um verificador, no qual participantes humanos e agentes de IA geram, implementam, testam e compartilham iterativamente possíveis melhorias em busca de um objetivo comum mensurável”, disseram os pesquisadores.
Além da ECDSA.fail da Eigen Labs, outras organizações e comunidades de código aberto estão avançando em direção ao Q-Day, incluindo a Double AI, cujo sistema autônomo de IA WarpSpeed produziu um circuito 2,5 vezes mais eficiente em espaço-tempo do que o projeto original do Google.
O papel da IA na ameaça da computação quântica ao Bitcoin não se baseia em hardware nem permite quebrar a criptografia hoje. Em vez disso, ela pode reduzir o patamar mínimo de hardware necessário para executar um ataque bem-sucedido.
A IA e a computação quântica não seguem trajetórias paralelas: são ameaças que se potencializam e avançam rapidamente para uma convergência.
Uma crise sem consenso
Os participantes do ecossistema blockchain já estão explorando estratégias para mitigar os riscos da computação quântica, incluindo o pagamento para hash de chave pública (Pay-to-Public-Key-Hash, P2PKH) do Bitcoin. Essa tecnologia oculta a chave pública do destinatário por trás de um hash, proporcionando proteção parcial, segundo a Fireblocks.
No longo prazo, o problema do ECDSA precisa ser resolvido para melhorar a segurança criptográfica. Várias propostas de bifurcação suave (soft fork) estão atualmente em discussão.
Ainda assim, a migração para a criptografia pós-quântica continua lenta porque o prazo para a chegada do Q-Day é incerto. Os debates se concentram em quais algoritmos adotar, na governança e nos desafios de atualização de redes descentralizadas.
Uma migração quântica bem-sucedida depende da substituição das assinaturas digitais que sustentam cada transação de Bitcoin. Para isso, é necessário um amplo consenso entre desenvolvedores, mineradores, provedores de carteiras, corretoras e milhões de usuários sobre um novo padrão criptográfico, um cronograma coordenado de migração e uma estratégia para lidar com moedas inativas.
Apesar dos desafios, especialistas acreditam que a migração é viável e pode ser concluída antes que a ameaça da computação quântica ao Bitcoin e a outros protocolos blockchain se concretize. Em um vídeo recente no YouTube, o Bitcoin.com afirmou que o setor pode esperar a inclusão de suporte nativo a assinaturas pós-quânticas, a substituição ou o reforço de primitivas criptográficas enfraquecidas ou o fortalecimento dos mecanismos de consenso.
Principais conclusões: o que você precisa saber
Antes de tratar o debate como uma questão binária, acreditando que seus bitcoins estão totalmente seguros ou já comprometidos, pare e reflita. Os dois extremos são equivocados e envolvem riscos. A realidade está em um meio-termo cheio de nuances e, muitas vezes, desconfortável.
Seus bitcoins não estão sendo roubados agora, mas a margem para complacência está diminuindo. A ameaça da IA e da computação quântica é real, plausível e bem documentada, mas não está se concretizando hoje, pois nenhum computador existente consegue quebrar a criptografia de curvas elípticas. No entanto, a distância até o Q-Day está diminuindo mais rapidamente do que qualquer um esperava antes de 2026.
Os 6,4 milhões de bitcoins em risco continuam representando uma vulnerabilidade estrutural, não uma falha de software. As chaves públicas das carteiras estão expostas e permanentemente visíveis na blockchain. Esses são os dados de que um atacante com recursos quânticos precisaria, e a única solução é migrar para um formato de endereço resistente à computação quântica. Essa migração deve ocorrer antes do Q-Day.
A IA e a computação quântica não são a mesma ameaça, mas, combinadas, representam o mesmo problema.
O Q-Day não tem um prazo exato nem uma data confirmada, mas a maioria das organizações, incluindo o Google, cita o período de 2028 a 2031 como a janela mais provável de consenso.
Existem soluções, mas nenhuma é completa.
O maior desafio é a governança e o consenso. Isso é mais difícil do que a ameaça técnica, pois exige reunir todos os participantes de uma rede global descentralizada para chegar a um acordo, coordenar e executar a migração.
Os detentores de Bitcoin já podem começar a agir, evitando a reutilização de endereços, que expõe as chaves públicas. Migre de saídas P2PK para P2PKH, P2WPKH ou endereços Taproot
Em resumo: a ameaça quântica é real, mas tem ainda mais nuances devido ao impacto amplificador da IA e ao desfecho ainda indefinido.
Perguntas frequentes sobre Bitcoin, altcoins e stablecoins
O Bitcoin é a maior criptomoeda em capitalização de mercado, uma moeda virtual projetada para servir como dinheiro. Essa forma de pagamento não pode ser controlada por uma única pessoa, grupo ou entidade, o que elimina a necessidade da participação de terceiros nas transações financeiras.
Altcoins são todas as criptomoedas que não sejam o Bitcoin, mas alguns também não consideram o Ethereum uma altcoin, porque é a partir dessas duas criptomoedas que ocorrem as bifurcações. Se essa interpretação estiver correta, o Litecoin é a primeira altcoin, originada de uma bifurcação do protocolo Bitcoin e, portanto, uma versão “melhorada” dele.
Stablecoins são criptomoedas projetadas para ter um preço estável, com seu valor lastreado por uma reserva do ativo que representam. Para isso, o valor de cada stablecoin é atrelado a uma commodity ou a um instrumento financeiro, como o dólar americano (USD), e sua oferta é regulada por um algoritmo ou pela demanda. O principal objetivo das stablecoins é oferecer uma porta de entrada e saída para investidores que desejam negociar e investir em criptomoedas. As stablecoins também permitem que os investidores preservem valor, já que as criptomoedas, em geral, estão sujeitas à volatilidade.
A dominância do Bitcoin é a relação entre a capitalização de mercado do Bitcoin e a capitalização de mercado total de todas as criptomoedas. Ela oferece uma visão clara do interesse dos investidores pelo Bitcoin. Uma dominância elevada do BTC costuma ocorrer antes e durante um ciclo de alta, quando os investidores optam por uma criptomoeda relativamente estável e de grande capitalização de mercado, como o Bitcoin. Uma queda na dominância do BTC geralmente significa que os investidores estão transferindo seu capital e/ou seus lucros para altcoins em busca de retornos maiores, o que costuma desencadear uma forte onda de altas nas altcoins.
ARTIGOS POPULARES
1Libra esterlina: alta se amplia enquanto euro testa suporte do canal - Societe Generale2Euro recua com a recuperação do dólar americano e as preocupações com a dívida da França3Spreads dos títulos franceses se aproximam do recorde da crise de 2011: por que o nível de 1,1000 está no horizonte do euro4Banco Central Europeu: alta dos rendimentos dos títulos favorece manutenção dos juros em outubro – ING5Prata despenca 5% e atinge mínima de três meses com aumento das apostas em alta de juros pelo Fed6Banco da Inglaterra: alta dos juros em novembro incluída na projeção com inflação persistente no Reino Unido – Danske Bank7Rand sul-africano: disciplina fiscal sustenta títulos públicos sul-africanos (SAGBs) – Societe Generale8Dólar canadense se estabiliza com recuperação do dólar americano limitando novas altas9As estimativas continuam caindo: por que a contagem regressiva quântica do Bitcoin está se acelerando
COTAÇÕES AO VIVO


Comece Agora!
Cadastre-se e acesse os Mercados Globais em menos de 3 minutos

Entre em Contato Conosco









Contatos
Telefone: +61 2 8036 8388
Fax: +61 2 8036 8388
E-mail: support@tmgm.com
Site: https://www.tmg-max.com



As informações fornecidas neste website são apenas de natureza geral e não constituem aconselhamento financeiro pessoal. Antes de agir com base em qualquer informação neste website, deve considerar a adequação da informação em relação aos seus objetivos, situação financeira e necessidades. Investir em CFDs e contratos de margem de FX envolve riscos significativos e não é adequado para todos os investidores. Poderá perder mais do que o seu depósito inicial. Não possui, nem detém, qualquer interesse no ativo subjacente. Recomendamos que procure aconselhamento independente e que se certifique de que compreende plenamente os riscos envolvidos antes de negociar. É importante que leia e considere o documento de divulgação antes de adquirir qualquer produto listado no website. As informações e os anúncios oferecidos neste website não se destinam a ser utilizados por qualquer pessoa em qualquer país ou jurisdição onde tal utilização seja contrária às leis e regulamentos locais. Os Produtos e Serviços oferecidos neste website não se destinam a residentes dos Estados Unidos, da Malásia e da Tailândia.
A TMGM é autorizada e regulada em diversas jurisdições.
A Trademax Australia Limited, que opera sob o nome comercial TMGM, é regulamentada pela Comissão Australiana de Valores Mobiliários e Investimentos (ASIC), com o número de licença AFSL 436416, e está localizada no 28º andar da One International Tower, na Barangaroo Avenue, 100, 2000 Sydney, NSW, Austrália.
E-mail: support@tmgm.com.au
A Trademax Global Limited, que opera sob o nome comercial TMGM, é autorizada e regulamentada pela Comissão de Serviços Financeiros de Vanuatu (VFSC), com o número de registro 40356, e está registrada no endereço 1276, Kumul Highway, Port Vila, Vanuatu, República de Vanuatu.
Email: support@tmgm.com
A Trademax Global Markets (SE) Limited, que opera sob o nome comercial TMGM, é autorizada e regulamentada pela Autoridade de Serviços Financeiros (FSA) das Seychelles, com o número de licença SD224. A empresa está registrada no endereço: Escritório nº 13, Providence Estate ABIS Centre, Mahé, Seychelles.
E-mail: support@tmgm.com
A Trademax Global Markets (International) Pty Ltd, que opera sob o nome comercial TMGM, é autorizada e regulamentada pela Comissão de Serviços Financeiros das Ilhas Maurício (FSC), com o número de licença GB22201012, e está registrada no endereço: 33, Edith Cavell Street, C/o IQ EQ Fund Services (Mauritius) Ltd, Port Louis, 11324, Ilhas Maurício.
E-mail: support@tmgm.com
Copyright © TMGM. Todos os direitos reservados